利用前の確認
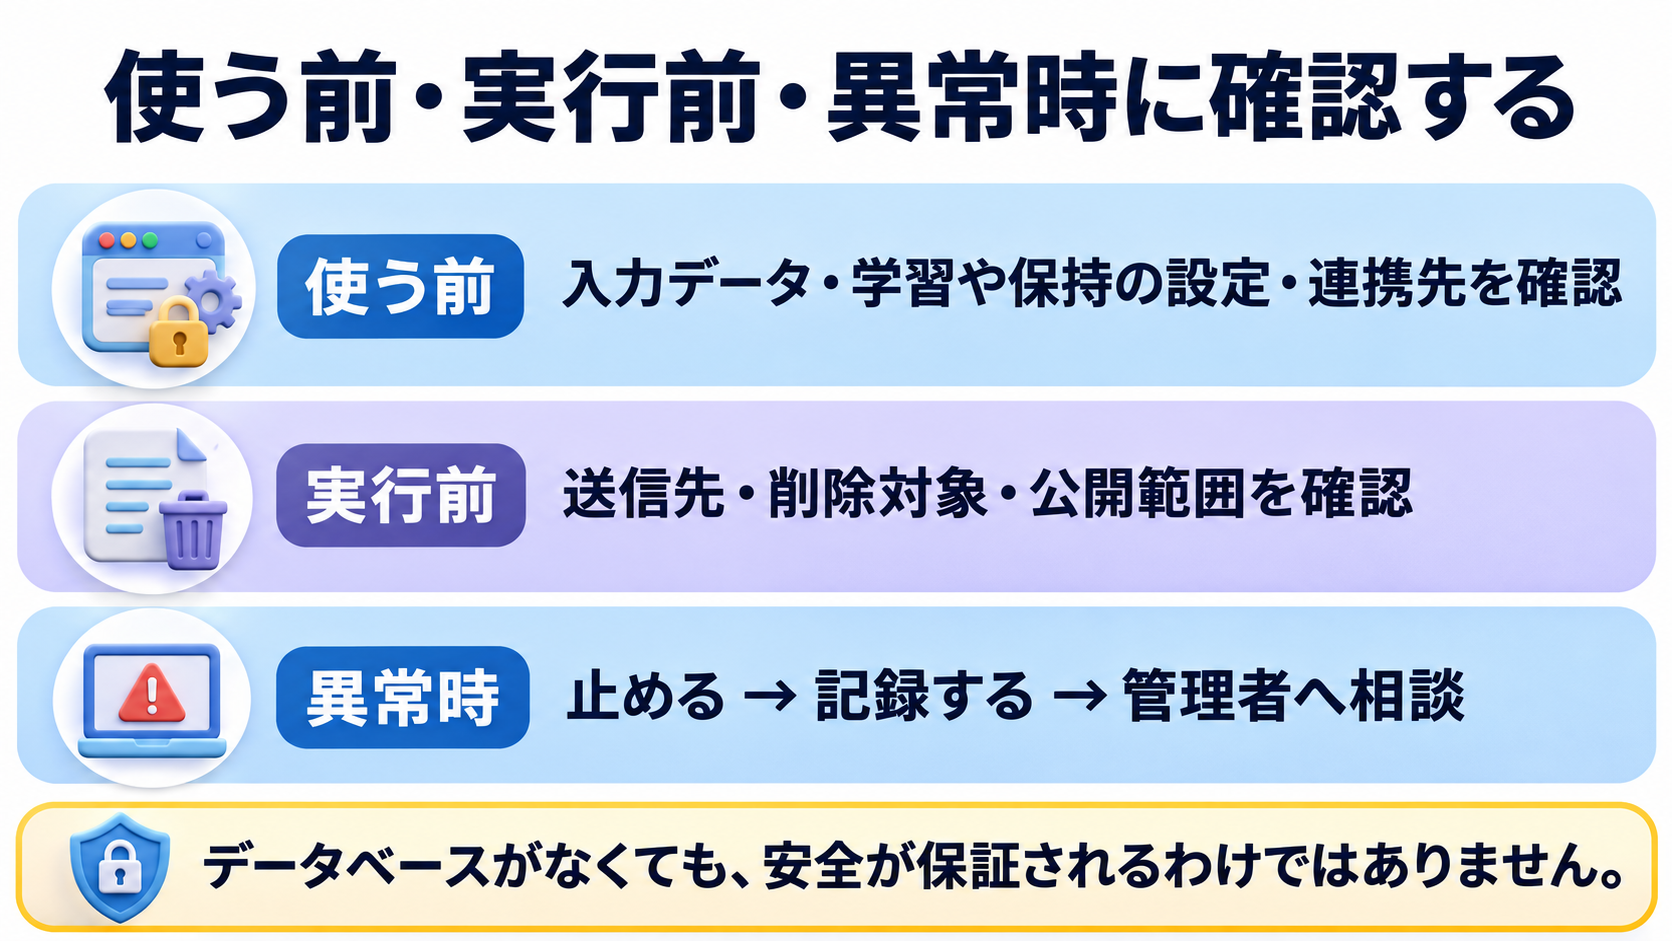
- 渡してよい情報か個人情報・社内機密・パスワード・秘密のキーを、そのまま渡してよいか確認します。研修では架空のデータを使います。
- サービスとアカウントの設定所属組織のルールに従い、データ保持・学習利用・共有範囲、アカウントの多要素認証を確認します。
- AIの回答・コードを確認したか回答は根拠と照合し、生成されたコードや命令を、未確認のまま実行しません。
Webアプリ制作での注意
データベースなしでも、無条件に安全ではない
外部ライブラリやJavaScriptの内容によっては、ブラウザから情報が送られる可能性があります。扱うデータと外部通信を確認します。
公開する中身に、秘密情報を入れない
パスワードやAPIキーなどを、公開するHTMLやJavaScriptへ埋め込みません。利用者に見える範囲を前提に点検します。
おかしいと気づいたら
- 止めるAIの実行と追加の入力・送信を止め、必要に応じて連携を解除します。
- 記録する発生した時刻、扱った情報、サービス、送信先・公開範囲、すでに行った操作を整理します。
- 相談する自己判断で隠したり消したりせず、組織の管理者や決められた窓口へ報告し、案内に従います。
情報を渡しすぎない。権限を与えすぎない。外部情報を無条件に信用しない。結果と行動を確認する。止められるようにする。